政策框架初定,互联网企业数据出境如何合规?——聚焦互联网数据服务
引言
随着《数据出境安全评估办法》《个人信息出境标准合同办法》以及《促进和规范数据跨境流动规定》等法规相继落地,我国数据出境政策框架已初步成型。对于提供互联网数据服务的企业而言,数据出境不再是“灰色地带”,而是必须直面的合规课题。本文将从政策要点、合规路径与实操建议三个维度,梳理互联网企业数据出境的合规要点。
一、政策框架核心要点
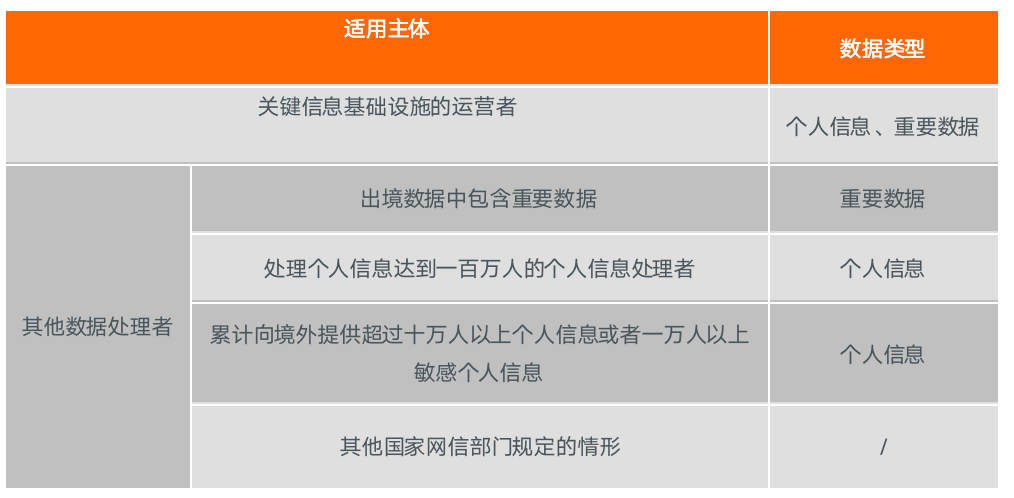
- 安全评估:向境外提供重要数据、关键信息基础设施运营者处理个人信息、或处理100万人以上个人信息的数据处理者向境外提供个人信息等情形,需申报数据出境安全评估。
- 标准合同:不符合安全评估条件,但向境外提供个人信息达到一定数量(如10万人以上但不满100万人)的,可通过订立标准合同并备案的方式出境。
- 认证机制:鼓励个人信息处理者通过个人信息保护认证进行数据出境。
- 豁免情形:为订立、履行个人作为一方当事人的合同所必需(如跨境购物、机票酒店预订),或按照依法制定的劳动规章制度实施跨境人力资源管理,或紧急情况下保护生命健康财产等,可免于申报。
- 自由贸易试验区负面清单:自贸区可自行制定需要纳入监管的数据清单,清单外数据可自由流动。
二、互联网数据服务的特殊性与合规挑战
互联网数据服务通常涉及海量用户个人信息、行为数据、日志数据等,且业务模式多为跨境协同(如跨国企业全球运维、海外业务拓展、云服务、广告投放等)。主要挑战包括:
- 数据量大、类型复杂:既包含个人信息,也可能涉及重要数据(如未公开的算法模型、地理信息等)。
- 场景多样:IoT设备数据回传、跨国A/B测试、机器学习模型训练、境外客服系统等,须逐一判断是否构成“出境”。
- 第三方合作频繁:使用境外云服务商、CDN、分析工具等,可能触发数据出境要求。
三、合规路径选择与实操步骤
1. 数据盘点与分类分级
首先厘清出境数据的类型、数量、敏感程度。区分个人信息(一般/敏感)、重要数据、核心数据。绘制数据流转地图,明确境外接收方及处理目的。
2. 判断适用路径
- 安全评估:若出境数据涉及重要数据,或处理个人信息达到规定门槛(如100万人以上),必须申报评估。
- 标准合同:若出境个人信息数量在10万至100万之间(不含敏感个人信息),可选择标准合同并备案。
- 认证:若企业希望通过认证方式出境,可申请个人信息保护认证。
- 豁免:判断是否符合豁免情形,尤其是跨境合同履行、人力资源管理、紧急情况等。
3. 完善法律文件与内部制度
- 与境外接收方签订标准合同或专门的数据处理协议,明确双方权利义务。
- 开展个人信息保护影响评估(PIA),并留存记录。
- 建立数据出境安全管理制度、应急预案、日志审计等。
4. 履行申报或备案义务
- 通过国家网信办“数据出境安全评估申报系统”或“标准合同备案系统”提交材料。
- 注意时效:评估结果有效期、标准合同备案后需每年度评估等。
5. 动态监测与持续合规
政策与技术不断演变,企业应定期复核出境场景,关注自贸区负面清单、行业细则及国际规则(如GDPR、CBPR)变化。
四、常见误区与风险提示
- 误区1:认为只有主动向境外传输数据才算出境。实际上,境外主体远程访问境内数据、使用境外云服务存储数据均可能构成出境。
- 误区2:忽略间接出境。例如,境外母公司访问境内子公司数据库。
- 误区3:误判重要数据。部分互联网企业认为自己的数据都不重要,但若涉及国家安全、公共利益,可能被认定为重要数据。
- 风险:未合规出境可能面临警告、罚款、暂停业务、甚至刑事责任。
五、给互联网数据服务企业的建议
- 设立数据合规官或团队,建立Data Map和合规台账。
- 优先采用“本地化+脱敏”:减少原始数据出境,多用匿名化、去标识化技术。
- 利用自贸区红利:若注册在自贸区,可关注负面清单,清单外数据可自由流动。
- 合同与认证双管齐下:在不触发安全评估时,标准合同是高效选择;有条件的可申请认证提升信任。
- 保持与监管部门沟通:对于模糊场景,主动咨询,避免事后处罚。
##
政策框架初定,合规路径已明。互联网数据服务企业应尽快从被动应对转向主动治理,将数据出境合规嵌入产品设计与业务流程,方能在全球化浪潮中行稳致远。
如若转载,请注明出处:http://www.yujinyun.com/product/36.html
更新时间:2026-10-14 17:07:56